Konferenz für effektive Informationssicherheit bringt Unternehmen, Experten und Interessierte in Lingen zusammen
Wie können sich Unternehmen wirksam vor Cyberangriffen schützen? Warum werden bekannte Risiken häufig unterschätzt? Und wie gelingt es, im Ernstfall handlungsfähig zu bleiben? Mit diesen und vielen weiteren Fragen beschäftigte sich die Konferenz für effektive Informationssicherheit (#kofein26) am 12. November 2026 im IT-Zentrum Lingen. Knapp 90 Vertreterinnen und Vertreter aus Unternehmen, der IT-Branche und weiteren Organisationen kamen zusammen, um sich über aktuelle Herausforderungen, Erfahrungen und Lösungsansätze rund um die Cybersicherheit auszutauschen.
Nach einer Begrüßung durch Michael Schnaider, Geschäftsführer von it.emsland, startete das Konferenzprogramm mit einer Keynote von Bernd Kley vom Campus Handwerk. Unter dem Titel „Das hat richtig wehgetan!“ berichtete er von einem Cyberangriff, den das Unternehmen vor gut zwei Jahren erlebt hatte. Dabei gab er persönliche Einblicke in die Herausforderungen und Konsequenzen eines solchen Vorfalls und zeigte auf, wie sich das Unternehmen aus der schwierigen Situation befreien konnte. Der Erfahrungsbericht machte deutlich, wie schnell ein Cyberangriff zur existenziellen Herausforderung werden kann und wie wichtig eine gute Vorbereitung ist.


Der Mensch als entscheidender Faktor der Cybersicherheit
Dass Informationssicherheit nicht allein eine technische Frage ist, verdeutlichten die anschließenden Vorträge. Dr. Luc Albrecht, Entscheidungsforscher und Berater, beschäftigte sich mit der Frage, warum Menschen und Organisationen trotz vorhandenen Wissens häufig zu spät auf Cyberrisiken reagieren. Aus Perspektive der Kognitionswissenschaft und Entscheidungsforschung beleuchtete er den menschlichen Faktor bei Sicherheitsentscheidungen.
Marc Dönges von der Transferstelle Cybersicherheit im Mittelstand zeigte anschließend, wie Cyberangriffe in kleinen und mittleren Unternehmen ablaufen können – vom ersten unbemerkten Zugriff bis hin zum operativen Stillstand. Dabei ging er auch auf die neue Dynamik durch den Einsatz künstlicher Intelligenz ein und stellte konkrete Sofortmaßnahmen sowie Unterstützungsangebote für den Ernstfall vor. Eine Live-Demonstration der Notfallhilfe machte die Abläufe zusätzlich greifbar.
Dr. Alexandra von Preuschen vom CISPA – Helmholtz-Zentrum für Informationssicherheit und DAISEC richtete den Blick auf die Zeit nach einem Sicherheitsvorfall. Ihr Vortrag zeigte, dass ein Cybersecurity-Incident weit über technische Fragestellungen hinausgeht: Er kann Prozesse, Verantwortlichkeiten, Kommunikation und die gesamte Sicherheitskultur einer Organisation verändern. Entscheidend sei, aus solchen Vorfällen nachhaltige Verbesserungen abzuleiten.
Austausch, Vernetzung und digitale Souveränität
Neben den Fachvorträgen stand insbesondere der gemeinsame Austausch im Mittelpunkt der #kofein26. Im interaktiven World Café unter dem Titel „Der Weg zur Cybersicherheits-Community“ diskutierten Sascha Baden von der IT-Achse sowie Markus Ermert und Simon Etzold vom Nationalen Koordinierungszentrum für Cybersicherheit (NKCS) gemeinsam mit den Teilnehmenden über die Frage, wie eine starke Cybersicherheits-Community entstehen und welche Themen künftig gemeinsam vorangetrieben werden können.
Ziel war es, Perspektiven zusammenzubringen, Ideen zu sammeln und konkrete Ansätze für eine stärkere Vernetzung zu entwickeln. Die Ergebnisse wurden in der abschließenden Session vorgestellt.
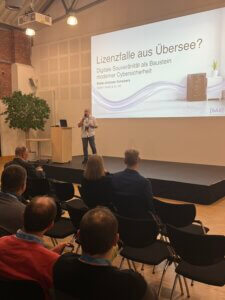
Mit dem Thema digitale Souveränität beschäftigte sich Stefan Scheipers von SAS911 in seinem Vortrag „Lizenzfalle aus Übersee?“. Er beleuchtete die Risiken digitaler Abhängigkeiten und zeigte auf, warum die Kontrolle über die eigene digitale Infrastruktur ein wichtiger Bestandteil moderner Sicherheitsstrategien ist – gerade auch für kleine und kleinste Unternehmen.
Den Abschluss des Vortragsprogramms gestaltete Matthias Rammes von ConSecur. In seinem Beitrag „KI-Sicherheit in der Praxis – Neue Bedrohungen und Schwachstellen und wie wir damit umgehen können“ widmete er sich den Sicherheitsrisiken beim Einsatz künstlicher Intelligenz. Dabei wurde deutlich, dass neben den vielfältigen Chancen neuer KI-Anwendungen auch die damit verbundenen Bedrohungen und Schwachstellen berücksichtigt werden müssen.

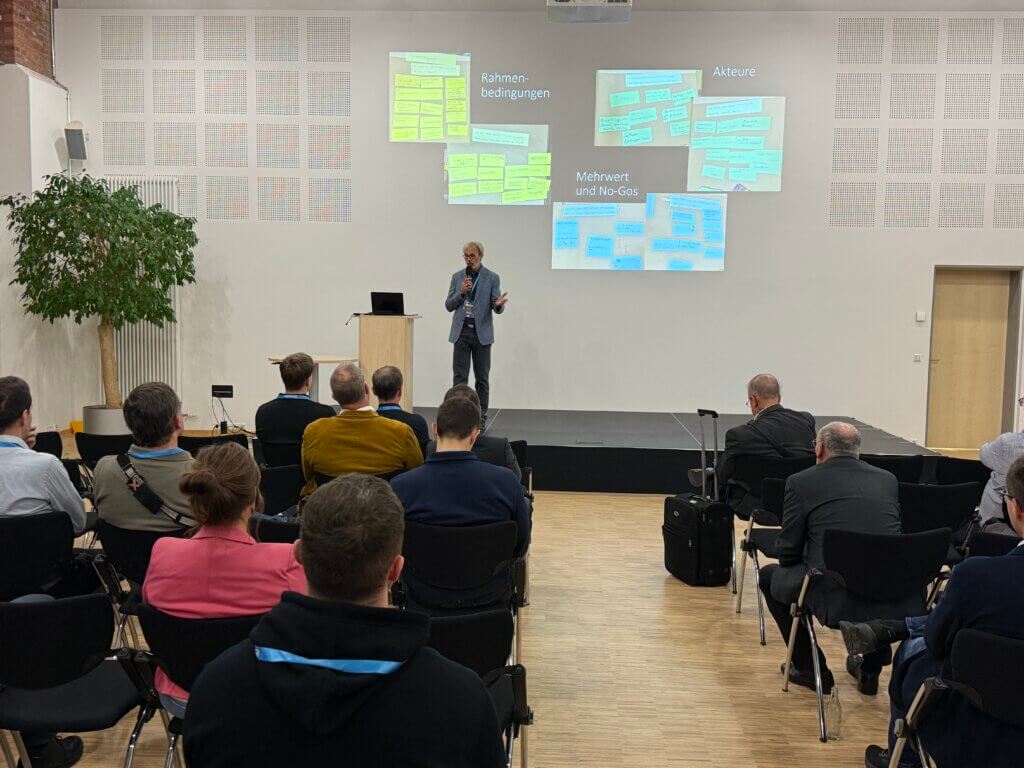
Cybersicherheit ist eine gemeinsame Aufgabe
In der abschließenden Closing Session zog Michael Schnaider gemeinsam mit den Teilnehmenden Bilanz und stellte die Ergebnisse aus dem World Café vor. Beim anschließenden Networking und einem gemeinsamen Imbiss bot sich nochmals Gelegenheit, Gespräche zu vertiefen, Kontakte zu knüpfen und neue Ideen weiterzudenken.
Die #kofein26 hat einmal mehr gezeigt: Effektive Informationssicherheit braucht mehr als technische Lösungen. Es geht um Wissen, Aufmerksamkeit, klare Verantwortlichkeiten, gute Vorbereitung und vor allem um den Austausch zwischen denjenigen, die sich täglich mit den Herausforderungen der digitalen Sicherheit beschäftigen.
it.emsland bedankt sich herzlich bei allen Referentinnen und Referenten, Kooperationspartnern und Teilnehmenden für ihre Beiträge, ihr Engagement und den gelungenen gemeinsamen Nachmittag.
Nach der #kofein26 ist vor der #kofein27!
Der Termin für die nächste Konferenz steht bereits fest: Am 4. November 2027 wird die #kofein erneut eine Plattform für Wissenstransfer, Vernetzung und den gemeinsamen Austausch rund um die Informationssicherheit bieten. Wir freuen uns auf ein Wiedersehen!
Wenn Sie informiert werden möchten, jetzt schon Interesse bekunden.
Wenn Sie selbst einen Beitrag einreichen möchten oder jemanden kennen, der unbedingt auf unsere Bühne gehört, freuen wir uns über Ihre Bewerbung als Referent:in für die #kofein27.